Vulnérabilités critiques de PHP : quelles conséquences pour les revues qui utilisent OJS ?
Les récentes vulnérabilités détectées dans PHP ont mis en évidence l’importance de maintenir à jour l’infrastructure technologique des revues scientifiques.
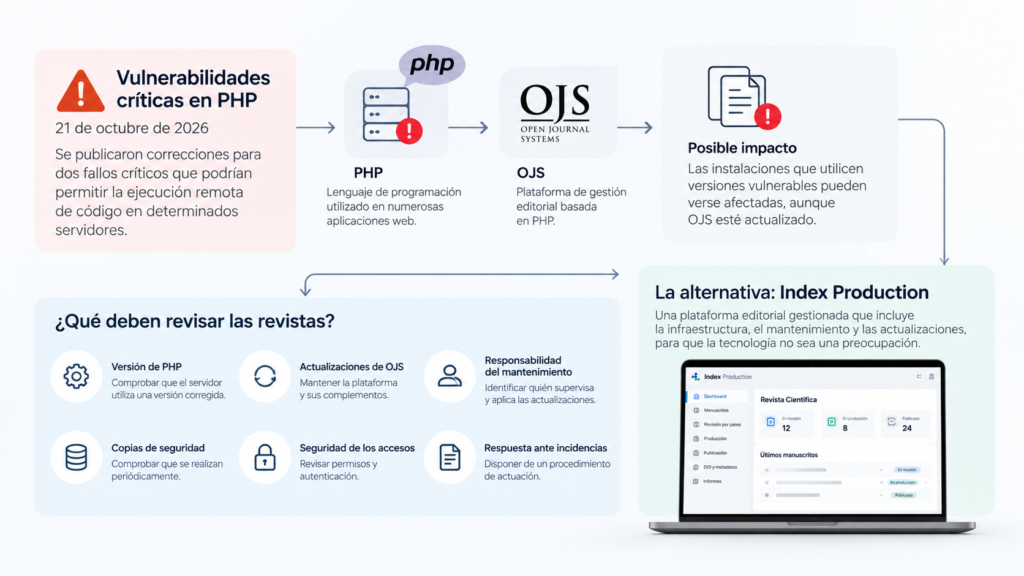
Le 21 octobre 2026, des correctifs ont été publiés pour deux failles critiques qui pourraient permettre l’exécution de code à distance sur certains serveurs. Cette nouvelle est particulièrement importante pour les revues qui utilisent Open Journal Systems (OJS), une plateforme de gestion éditoriale basée sur PHP.
Bien que ces vulnérabilités ne soient pas propres à OJS, elles soulèvent une question importante : qui est chargé d’assurer la sécurité des plateformes éditoriales ?
Qu’est-ce que PHP et que s’est-il passé ?
PHP est un langage de programmation utilisé par de nombreuses applications et plateformes web, dont OJS.
Les deux vulnérabilités détectées, dont la gravité est évaluée à 9,2 sur 10 selon le système CVSS, pourraient permettre à un attaquant d’exécuter du code à distance dans certaines conditions.
Face à ce risque, des organismes tels que le CERT-EU ont recommandé d’identifier les systèmes concernés et d’appliquer les mises à jour de sécurité disponibles.
Cela ne signifie pas que toutes les installations de PHP sont vulnérables. Le risque dépend de la version utilisée et de la configuration du serveur.
Comment ces vulnérabilités peuvent-elles affecter Open Journal Systems (OJS) ?
OJS est une plateforme open source développée par le Public Knowledge Project (PKP) pour gérer la soumission, l’évaluation et la publication d’articles scientifiques.
Comme OJS fonctionne sur PHP, les installations qui utilisent des versions vulnérables peuvent être affectées, même si OJS lui-même est à jour.
Il est important de distinguer une vulnérabilité d’OJS d’un problème de sécurité de l’infrastructure sur laquelle il fonctionne. La sécurité d’une revue dépend donc à la fois de la plateforme éditoriale et de la maintenance de ses composants technologiques.
La maintenance technologique, un défi pour les revues académiques
Chez Index, nous travaillons avec des revues universitaires, des sociétés savantes et des équipes éditoriales aux ressources très diverses. Certaines publications disposent de services informatiques spécialisés, tandis que d’autres dépendent de prestataires externes ou de petites équipes.
Dans tous les cas, il est nécessaire de garantir la continuité du service, de protéger les données personnelles et de préserver la confidentialité des manuscrits et des rapports d’évaluation.
Cela suppose de maintenir à jour le logiciel éditorial, les environnements de programmation, les bases de données et les autres composants de l’infrastructure.
Que doivent vérifier les revues qui utilisent OJS ?
La principale recommandation est de vérifier l’état de l’installation avec l’équipe technique ou le prestataire responsable. Il convient notamment de contrôler :
- Version de PHP : vérifier que le serveur utilise une version corrigée ou dispose des correctifs de sécurité correspondants.
- Mises à jour d’OJS : maintenir la plateforme et ses extensions dans des versions compatibles et prises en charge.
- Responsabilité de la maintenance : identifier qui surveille les vulnérabilités et applique les mises à jour.
- Sauvegardes : vérifier qu’elles sont effectuées régulièrement et qu’elles peuvent être restaurées.
- Sécurité des accès : contrôler les autorisations, les comptes administrateurs et les mécanismes d’authentification.
- Réponse aux incidents : disposer d’une procédure à suivre lorsqu’un problème de sécurité est détecté.
Face aux vulnérabilités récentes, la priorité est d’appliquer les correctifs PHP dès que possible.
Plateformes éditoriales gérées : une autre façon d’aborder la technologie
Les revues peuvent gérer directement leur infrastructure technologique ou confier cette responsabilité à un prestataire spécialisé.
Alors que les solutions open source comme OJS offrent un large contrôle sur le système, les modèles de logiciel en tant que service (Software as a Service, SaaS) incluent la gestion de l’infrastructure, la maintenance et les mises à jour.
Bien qu’aucun modèle n’élimine totalement les risques de sécurité, déléguer ces tâches peut réduire la charge technique des équipes éditoriales, en particulier lorsqu’elles ne disposent pas de ressources informatiques propres.
L’approche d’Index : technologie et accompagnement éditorial
Chez Index, nous avons développé notre propre plateforme qui réunit les principales étapes de la gestion et de la publication des revues scientifiques.
Notre modèle permet de confier la maintenance technologique à une équipe spécialisée et de concentrer les ressources de la revue sur ses processus éditoriaux.
En plus de la gestion des manuscrits et de l’évaluation par les pairs, nous proposons la production d’articles en PDF, HTML et XML JATS, la gestion des DOI, la publication des contenus et des conseils en indexation.
Nous accompagnons également les revues qui souhaitent migrer depuis OJS ou d’autres plateformes, en veillant à la conservation de leurs contenus et de leurs métadonnées.
Notre objectif est que la technologie facilite le travail éditorial, sans ajouter de responsabilités techniques difficiles à assumer.
La sécurité fait aussi partie de la gestion éditoriale
Les vulnérabilités de PHP rappellent l’importance de maintenir à jour les plateformes de publication scientifique.
Pour les revues qui utilisent OJS, la première étape consiste à vérifier que leurs systèmes intègrent les correctifs nécessaires. À plus long terme, il convient aussi d’évaluer les ressources disponibles pour en garantir la maintenance et la continuité.
Le choix d’une plateforme éditoriale doit tenir compte non seulement de ses fonctionnalités, mais aussi de sa durabilité technologique.
Votre revue utilise OJS et vous envisagez de moderniser votre plateforme éditoriale ?
Index peut vous aider à analyser vos besoins et à évaluer les options de gestion et de migration les plus adaptées.